Ổ cứng vân tay Lenovo thực chất chỉ là thẻ nhớ không mã hóa trong vỏ đẹp
Nghiên cứu mới phát hiện ổ USB cảm biến vân tay Lenovo ThinkPlus FU100 thực chất chỉ chứa một thẻ nhớ thông thường không được mã hóa. Đợt kiểm tra hỗ trợ bởi AI tiếp tục vạch trần nhiều lỗ hổng bảo mật, khóa cứng và cửa hậu trên các thiết bị lưu trữ bảo mật khác.
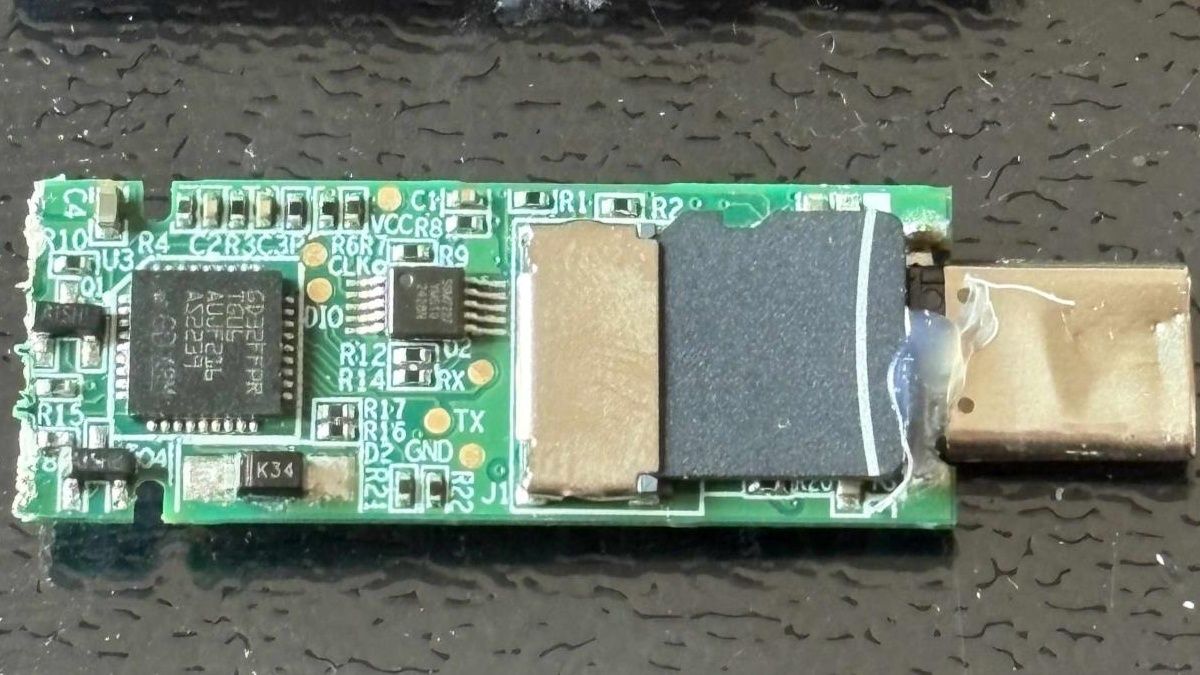
Nghiên cứu bảo mật Xusheng Li phát hiện ra rằng ổ USB vân tay Lenovo ThinkPlus FU100, được bán ra như một thiết bị mã hóa AES-256 để bảo vệ dữ liệu, thực chất bên trong chỉ là một thẻ nhớ SD thông thường, theo HackingPassion đưa tin. Đầu đọc vân tay chỉ đơn thuần kích hoạt kết nối USB, và không có dữ liệu nào trên thẻ thực sự được mã hóa. Một đợt kiểm tra tiếp theo có sự hỗ trợ của AI vào tuần trước đã phát hiện ra thứ mà Li gọi là tài khoản cửa hậu (backdoor) trên ổ đĩa của nhà sản xuất khác, cũng như các khóa cứng (hardcoded keys) trong các sản phẩm lưu trữ USB được quảng cáo là an toàn khác.
FU100 “chỉ là một thẻ nhớ SD trong lớp vỏ hào nhoáng,” Li phát biểu tại một hội nghị vào tháng Ba. Kết quả là bất kỳ ai có quyền tiếp cận vật lý đều có thể dễ dàng lấy được dữ liệu trên ổ đĩa. Một trong những đúc kết của ông là: “Bảo mật phần cứng có thể chỉ là chiêu trò marketing thuần túy.” Đây không phải là lần đầu tiên tính năng mã hóa của các nhà sản xuất ổ đĩa thất bại, và đây cũng sẽ không phải là lần cuối cùng.
Phân tích ban đầu về ThinkPlus FU100 diễn ra vào năm ngoái, với một bản vá tạm thời bằng cách đổ keo epoxy lên thẻ. Một bản vá sau đó từ Lenovo được tung ra vào đầu năm nay cho các dòng ổ FU100, FU200, TU800 và SSD TSD303, yêu cầu người dùng phải gọi đến tổng đài dịch vụ Trung Quốc, sau đó gửi thiết bị lại để thay thế hoặc nhận nâng cấp firmware tận nơi. Lenovo khuyến nghị sao lưu dữ liệu trước và khuyên người dùng nên xóa sạch ổ đĩa trước khi gửi đi, điều này khá bất tiện. Lenovo xếp mức độ nghiêm trọng của khuyến cáo này là cao và một trong ba mã CVE của họ liên quan đến phần mềm cấu hình, thứ có thể cho phép người dùng cục bộ đã đăng nhập bỏ qua xác thực thiết bị và đăng ký một dấu vân tay không đáng tin cậy.
Cùng một nghiên cứu này cũng tìm ra một lỗi khác trong ổ SSD di động TSD303 của Lenovo. Dữ liệu của nó thực sự được mã hóa, nhưng ổ đĩa lại gửi mật khẩu chính xác ngược qua USB dưới dạng văn bản thuần túy để phần mềm so sánh, giúp việc nắm bắt trở nên dễ dàng. Bản vá đầu tiên xuất hiện ba tháng sau báo cáo ban đầu, sử dụng mã hóa khối (block cipher) với một khóa được tạo ra từ giá trị giống dấu thời gian. Phần mềm của Lenovo có thể tạo ra khóa đó và bản vá phần mềm đầu tiên vẫn có lỗ hổng nếu bị tháo rời, khiến nó trở nên vô dụng trong việc bảo vệ dữ liệu nếu thiết bị bị đánh cắp. Một bản vá sau đó vào cuối năm ngoái đã yêu cầu ổ đĩa tự kiểm tra mật khẩu đã nhập, do đó mật khẩu chính xác không bao giờ rời khỏi ổ đĩa.
Bộ công cụ phát triển phần mềm (SDK) tương tự được sử dụng cho ổ đĩa này cũng liên quan đến chín thiết bị khác từ nhiều nhà cung cấp, phần lớn trong số đó cũng có thể làm lộ mật khẩu cho những kẻ tấn công am hiểu công nghệ. Thêm vào đó, hai thiết bị để dữ liệu không mã hóa trên thẻ microSD. Toàn bộ danh sách nhà cung cấp đã bị bôi đen trên các trang chiếu của Li.
Việc sử dụng tác nhân AI để thúc đẩy các công cụ dịch ngược (reverse-engineering) tiếp tục gia tăng. AI cũng đã vạch trần nhiều lỗ hổng bảo mật hơn gần đây. Li đã sử dụng công cụ tập trung lập trình AI Codex của OpenAI kết hợp với công cụ dịch ngược của công ty ông để chống lại các cơ chế bảo vệ của nhà cung cấp khác. Công cụ của Netac mất khoảng bảy phút để bẻ khóa, khi Codex tìm thấy một khóa cố định được tích hợp sẵn trong chương trình, cùng với mật khẩu của người dùng được ghi vào nhật ký chẩn đoán.
Việc sao chép bản quyền khác với truy cập trực tiếp, vì mục đích là cho phép người nhận xem tệp, nhưng không cho phép tạo bản sao của chúng. Phần mềm USB Copy Protection của KakaSoft có một mật khẩu nội bộ do chương trình tự tạo, mà Codex đã tái tạo lại để giải mã một tệp thử nghiệm mà không cần mật khẩu của người dùng trong khoảng 26 phút. Copy Secure của Nexcopy mất khoảng 10 phút, với khóa của nó được mở khóa bằng một chứng chỉ tích hợp sẵn trong ứng dụng xem. Riêng SecZure's YutianDun có hai tài khoản cửa hậu ẩn với mật khẩu đơn giản, được phát hiện bằng cách gỡ lỗi vượt thời gian (time-travel debugging), đi qua một dấu vết dòng thời gian. Tuy nhiên, các bình luận của Li cho thấy không thể mặc định có ý đồ xấu.
Li không đưa ra cảnh báo nào cho KakaSoft, Nexcopy hay SecZure, với lý do rằng một ổ đĩa đã nằm trong tay kẻ tấn công thì không thể dễ dàng thu hồi hoặc cập nhật. Ông cho biết “xác thực phía máy khách không bao giờ an toàn” và bạn nên luôn tự mình xác minh các tuyên bố bảo mật. Netac vẫn chưa có bản vá tính đến bài phát biểu hồi tháng Ba của Li. Một ví dụ về những việc làm đúng đắn sẽ là một chiếc USB mã nguồn mở thực hiện việc mã hóa đúng cách, mặc dù nó được xây dựng trên thẻ microSD, lấy khóa từ mật khẩu của người dùng, do đó việc đọc riêng chiếc thẻ sẽ không mang lại cho kẻ tấn công bất cứ thứ gì.
Nguồn: Tom's Hardware · Bản dịch tiếng Việt của VGSNews, chỉ để tham khảo.